

كشف ناشط إيراني مقيم في المملكة المتحدة عن تعرضه لمحاولة اختراق إلكتروني متقدمة عبر تطبيق واتساب، في إطار حملة تصيد استهدفت شخصيات وناشطين معنيين بالشأن الإيراني داخل البلاد وخارجها.
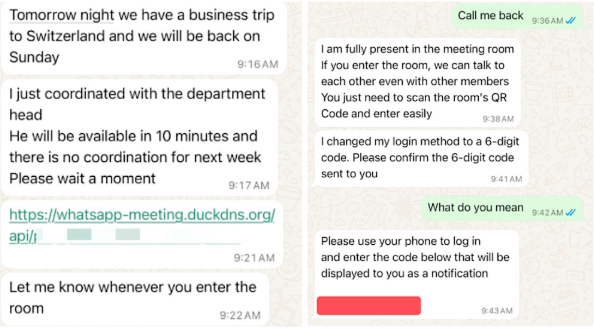
وقال الناشط نريمان غريب، في تغريدة نشرها الثلاثاء، إنه تلقى رسالة واتساب تتضمن رابطا مشبوها، محذرا من النقر على أي روابط غير موثوقة.
وتأتي هذه الحملة في وقت تواجه فيه إيران أطول انقطاع وطني للإنترنت في تاريخها، بالتزامن مع احتجاجات واسعة وقمع أمني عنيف.
شارك غريب الرابط الكامل مع فريق موقع TechCrunch، وبعد تحليل الشيفرة، وبالاستعانة بباحثين أمنيين، خلص الموقع إلى أن الحملة كانت تهدف إلى سرقة بيانات تسجيل الدخول لحسابات Gmail وخدمات أخرى، والسيطرة على حسابات واتساب، إضافة إلى تنفيذ عمليات تجسس عبر جمع بيانات الموقع الجغرافي والصور والتسجيلات الصوتية.
ولا يزال من غير الواضح ما إذا كان منفذو الهجوم جهات حكومية، أو عملاء استخبارات، أو مجرمين إلكترونيين، أو مزيجا من ذلك.
كما تمكن فريق TechCrunch من الوصول إلى خادم المهاجمين الذي ترك مكشوفا دون حماية بكلمة مرور، ويحتوي على نسخة فورية من بيانات الضحايا، وأظهرت البيانات أن عشرات الأشخاص أدخلوا معلوماتهم دون علمهم، ما يرجح تعرضهم للاختراق.
وتضم قائمة الضحايا أكاديميا في مجال دراسات الأمن القومي في الشرق الأوسط، ومدير شركة إسرائيلية لتصنيع الطائرات المسيرة، ووزيرا لبنانيا بارزا، وصحفيا، إضافة إلى أشخاص في الولايات المتحدة أو يحملون أرقام هواتف أمريكية.
كيف نفذت الهجمة؟
بحسب غريب، احتوت رسالة واتساب على رابط يقود إلى موقع تصيد، اعتمد المهاجمون فيه على خدمة DNS ديناميكية تعرف باسم DuckDNS لإخفاء الموقع الحقيقي للخادم، وإظهار الرابط بمظهر شرعي شبيه بروابط واتساب.
وقد استضاف الموقع الخبيث نطاقا يدعى alex-fabowonline، سجل لأول مرة في أوائل نوفمبر 2025، إلى جانب نطاقات مشابهة توحي باستهداف منصات اجتماعات افتراضية وخدمات مراسلة أخرى.
ورغم تعذر تحميل صفحة التصيد مباشرة، سمح تحليل الشيفرة البرمجية بفهم آلية الهجوم، التي كانت تختلف حسب الضحية، إذ تظهر أحيانا صفحة تسجيل دخول مزيفة لـ Gmail، أو تطلب إدخال رقم الهاتف، تمهيدا لسرقة كلمة المرور ورمز التحقق الثنائي.
سرقة بيانات واسعة النطاق
كشف خلل تقني في صفحة التصيد عن ملف يحتوي على أكثر من 850 سجلا لبيانات ضحايا، شملت أسماء المستخدمين، وكلمات المرور، ومحاولات إدخال رموز التحقق الثنائي، فضلا عن معلومات تقنية عن الأجهزة المستخدمة، ما يشير إلى استهداف مستخدمي أنظمة ويندوز، وماك، وأندرويد، وiOS.
السيطرة على واتساب والتجسس
في حالة غريب، قاده الرابط إلى صفحة مزيفة تحمل واجهة واتساب وتعرض رمز QR، بهدف خداع الضحية لربط حسابه بجهاز يتحكم فيه المهاجم. وتعد هذه تقنية معروفة تستغل ميزة ربط الأجهزة في واتساب، واستُخدمت سابقا ضد مستخدمي تطبيق سيجنال.
كما أظهرت الشيفرة أن الموقع يطلب إذن الوصول إلى الموقع الجغرافي، والميكروفون، والكاميرا. وفي حال الموافقة، ترسل الإحداثيات الجغرافية فورا إلى المهاجم، مع إمكانية تسجيل الصوت والتقاط الصور كل بضع ثوان، رغم عدم العثور على بيانات فعلية محفوظة من هذا النوع على الخادم.
واختتم التقرير بالتأكيد على أن “النقر على روابط واتساب غير المتوقعة، مهما بدت مقنعة، يُعد ممارسة عالية الخطورة”.
 5 فواكه قد تساعد على تعزيز صحة القلب
 شاهدها أسرع مرتين بحركة واحدة.. واتساب يطرح ميزة طال انتظارها
 مفاجأة غير متوقعة.. تناول هذه الفاكهة يعالج قصور القلب
 للمحترفين.. ديل تطلق لاب توب RTX Spark بشاشة سينمائية وبطارية عملاقة
 إسرائيلي يتوجه للسعودية متخفيا ويتحدث عن "مهمة سرية" بشأن اليهود.. كاد ينكشف أمره في المدينة المنورة
 ترامب:" أي شخص يستخدم هذا المصطلح فإنه عدو للبيت الأبيض
الأكثر قراءةً
الأكثر تعليقاً
-
أمير سعودي يوجه "ملاحظة للأغبياء" الشامتين بالهجمات ضد المملكة
-
تأثير مفاجئ للاستحمام بالماء الساخن على ضغط الدم
-
أفضل 10 منتخبات آسيوية في تصنيف "الفيفا".. بينها 5 عربية
-
علامات في ساقيك تنذر بمرض خطير.. لا تتجاهلها
-
من يفعل هذا الأمر يوم الجمعة ينور الله وجهه يوم القيامة
-
قطر تحشد ناقلات غاز فارغة في الخليج
-
لو نسيت باسورد فيسبوك.. خطوات استعادة الحساب واسترجاع الصفحة بسهولة