

في اكتشاف جديد قد يهدد أمان الهواتف الذكية، كشف باحثون أمريكيون من عدة جامعات عن هجوم سيبراني جديد يسمى "Pixnapping"، وهو طريقة مبتكرة لسرقة البيانات الحساسة من خلال استغلال ثغرة في نظام أندرويد.
يعتمد الهجوم على خداع النظام لتسريب بيانات البكسل الرقمية "بكسلا تلو الآخر"، باستخدام طبقات شفافة على الشاشة، هذه التقنية تستغل واجهات برمجة التطبيقات APIs في أندرويد لإعادة بناء لقطات شاشة طبقية.
قد لا يبدو الهجوم خطيرا للوهلة الأولى، لكنه يتيح للقراصنة سرقة معلومات حساسة، مثل رموز التحقق الثنائية 2FA، في غضون 14 إلى 25 ثانية وهو الوقت الكافي لاختراق الحسابات وتجاوز طبقات الأمان.
الرموز تنتهي صلاحيتها بعد 30 ثانية، مما يعني أن القراصنة يمكنهم استغلال هذه الثواني لاستخدام الرموز المصرح بها دون الحاجة لتجاوز الحماية بشكل كامل.
أخبار جيدة ولكن لا تزال المشكلة قائمة
رغم خطورة الهجوم، هناك بعض الأخبار الجيدة، فقد أصدرت جوجل تحديثا جزئيا للتعامل مع هذه الثغرة، حيث يحد من الأنشطة التي يمكن لتطبيقات أندرويد تنفيذها باستخدام خاصية التمويه التي تعتمد عليها هجمات "Pixnapping" لالتقاط البيانات عبر الطبقات الشفافة.
لكن الباحثين اكتشفوا طريقة للتغلب على هذا التحديث، ما يعني أن الهجوم لا يزال ممكنا في بعض الحالات.
الهجوم ليس سهل التنفيذ، حيث يحتاج القراصنة أولا إلى تثبيت تطبيق ضار على جهاز الضحية وتشغيله، لسوء الحظ، لا يحتاج هذا التطبيق إلى أذونات إضافية لتنفيذ الهجوم، مما يجعل من الصعب اكتشافه.
وأكدت جوجل أنها ستصدر تحديثا إضافيا في نشرة أمان أندرويد لشهر ديسمبر، ولكن حتى ذلك الحين، لا تزال الثغرة قائمة ويمكن استغلالها على العديد من الأجهزة، بما في ذلك أجهزة سامسونج و جوجل بيكسل التي استخدمها الباحثون لاختبار عملهم.
هجوم "Pixnapping" وكيف يعمل؟
يعتمد الهجوم على فكرة "البكسل"، وهو النقطة الصغيرة التي تتكون منها الصورة التي تظهر على شاشة الهاتف.
باستخدام الهجوم، يتمكن القراصنة من عزل كل بكسل على حدة، ثم إعادة بناء الصورة كاملة للكشف عن المحتوى المعروض على الشاشة.
على الرغم من أن الهجوم لا يستهدف فقط رموز التحقق الثنائية، إلا أنه يمكن أن يستخدم لسرقة أي بيانات حساسة تظهر على الشاشة، مثل الرسائل من التطبيقات المشفرة مثل سيجنال.
وقد أظهرت تجارب الفريق البحثي كيف يمكن إعادة بناء هذه البيانات في فترة تتراوح بين 25 إلى 42 ساعة.
يستفيد هجوم Pixnapping من "Android Intents"، وهي إحدى مكونات النظام الأساسية التي تسمح للتطبيقات بالتواصل مع بعضها البعض ومع الأجهزة الأخرى على أندرويد.
تقوم العملية على إنشاء نوافذ شفافة فوق التطبيق المستهدف، ثم تحليل التغييرات في البكسلات والألوان لاستعادة البيانات المعروضة.
كيف يمكن للمستخدمين الحماية؟
أصدرت جوجل بعض التحديثات للحد من هذا الهجوم، ولكن لا تزال هناك حاجة لتحديثات أمنية أخرى، ولحماية الهواتف من هذا الهجوم، يجب على المستخدمين تجنب تثبيت التطبيقات من مصادر غير موثوقة وتحديث أجهزتهم بانتظام ضد الثغرات الأمنية، أيضا، من الضروري الحذر من التطبيقات المشبوهة التي قد تبدو شرعية ولكنها تحتوي على أكواد ضارة.
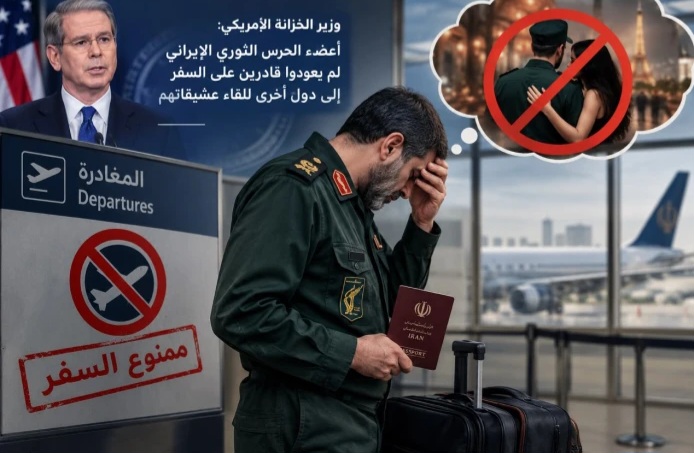 وزير الخزانة الأمريكي: أعضاء الحرس الثوري الإيراني لم يعودوا قادرين على السفر إلى دول أخرى للقاء عشيقاتهم
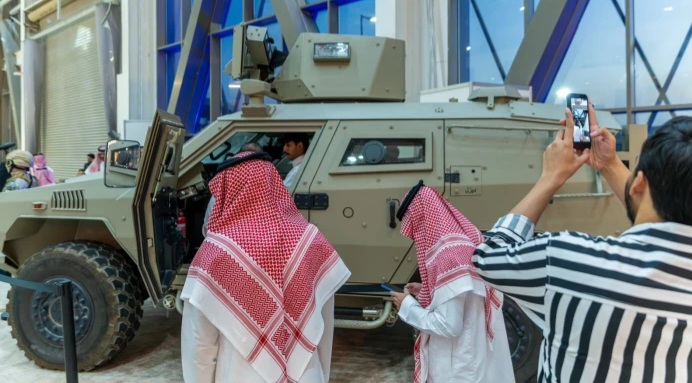 بالصور: وزارة الداخلية تستعرض أحدث تقنياتها الأمنية المدعومة بالذكاء الاصطناعي في معرض الصقور والصيد
 لماذا سميت سورة الطارق بهذا الاسم؟.. 7 حقائق عن زائر يأتي بالليل
 أول تعليق من "ترامب" على عدم منحه جائزة نوبل للسلام
 الثوم في الأكل.. ماذا يفعل بجسمك عند تناوله يوميًا؟
 نوع خضار شهير يدعم العظام.. لا تهمليه في الوجبات والنظام الغذائي
الأكثر قراءةً
الأكثر تعليقاً
-
قطر تحشد ناقلات غاز فارغة في الخليج
-
بعد رحيله إلى قطر.. رياض محرز يوجه رسالة لجماهير الأهلي السعودي
-
ترامب:" أي شخص يستخدم هذا المصطلح فإنه عدو للبيت الأبيض
-
مفاجأة غير متوقعة.. تناول هذه الفاكهة يعالج قصور القلب
-
سفير السعودية يهنئ "كل يمني وعربي" بالنصر
-
مبابي يحسم أمره.. شرط حاسم لاستمراره في ريال مدريد
-
وزير حقوق الإنسان يبحث مع المنظمة الدولية للهجرة دعم النازحين وحماية المهاجرين في اليمن