

حذر خبراء أمنيون من حملة برمجيات خبيثة جديدة تستهدف مستخدمي "أندرويد" في الولايات المتحدة وأوروبا، لقرصنة بياناتهم الشخصية وحساباتهم المصرفية.
وقال الخبراء إن المحتالين يتظاهرون بأنهم شركة DHL العملاقة للتوصيل، عبر رسالة نصية يرسلونها إلى الضحايا مع رابط يطلب منهم تنزيل تطبيق مزيف للشركة متوافق مع "أندرويد"، وفقا لموقع "إكسبريس" البريطاني..
وبمجرد التثبيت، يكون التطبيق الضار قادرا على سرقة تفاصيل تسجيل الدخول لأي منصة مصرفية تقريبا بعد تقديم نماذج تسجيل دخول مزيفة لمستخدمي "أندرويد" لسرقة بيانات الاعتماد المهمة.
وإذا حصل المحتالون على معلومات تسجيل الدخول للخدمات المصرفية عبر الإنترنت، فسيكونون قادرين على إفراغ الحسابات المصرفية لأي مستخدم "أندرويد" مستهدف.
وطالب الخبراء مستخدمي "أندرويد" بضرورة اليقضة والانتباه لجميع الرسائل النصية التي تصل إليهم
 لماذا لا يجوز للرجل النوم على بطنه؟ .. احذروه لسببين
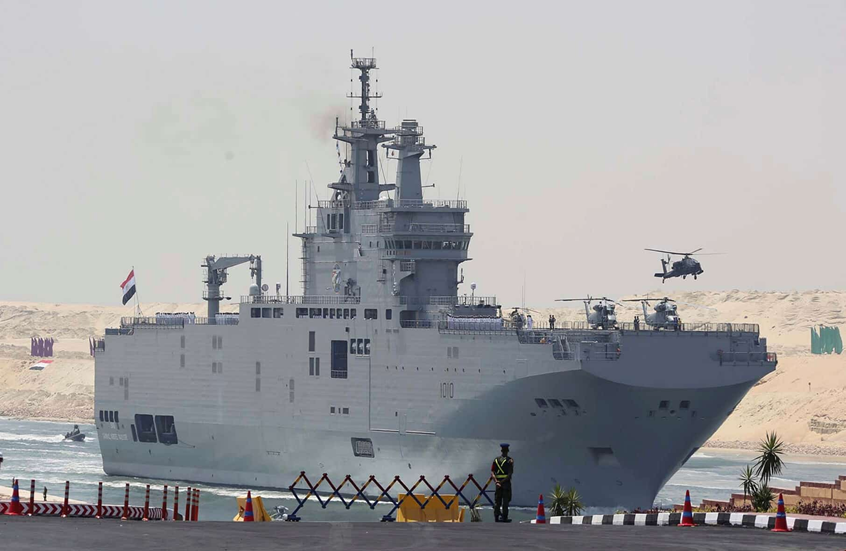 في ذكرى أكبر عملية ضد إسرائيل.. مصر تعلن دخول سلاح جديد للخدمة البحرية
 لا تحتاج إلى كلمة مرور.. ثغرة عمرها 16 عاماً تهدد ملايين أجهزة الواي فاي
 خطر ع الباقة والبطارية.. 3 عيوب لاستخدام الهاتف كنقطة اتصال بالإنترنت
 ماذا يحدث للجسم عند شرب ماء الليمون كل صباح؟
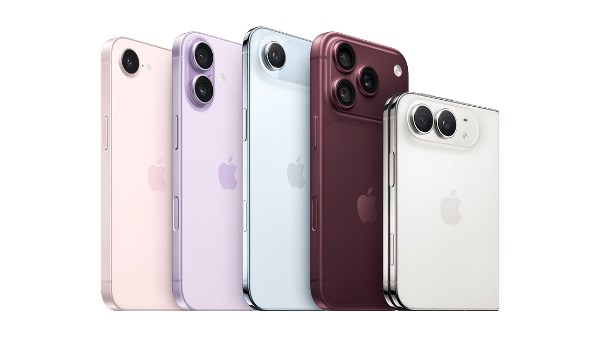 تعرف على الأسعار الرسمية لهاتف «آيفون ديو» الجديد
الأكثر قراءةً
الأكثر تعليقاً
-
تقرير: أدلة جينية في قضية إلهان عمر قد تثبت مزاعم زواجها من شقيقها
-
سعر الدولار اليوم الخميس 22-10-2026
-
قفزة مفاجئة في واردات أوروبا من الغاز الروسي
-
العمل في السعودية بدون كفيل 2026.. ما حقيقة تأشيرة العمل المستقل وكيفية التقديم؟
-
النفط يقفز لأعلى مستوى في 5 أشهر
-
تعرف على الأسعار الرسمية لهاتف «آيفون ديو» الجديد
-
"النينيو وهرمز" يهددان الأمن الغذائي العالمي